
Seguridad de datos en la clínica de HOF: contraseñas y respaldo
Ficha rápida
- Tema
- Rutina mínima de seguridad de la información en la clínica
- Pilares
- Contraseña fuerte, doble factor, respaldo probado y control de acceso
- Datos en juego
- Historia clínica, fotos del rostro, contactos y finanzas
- Apoyo
- Profesional de TI y abogado de protección de datos
Una clínica de armonización orofacial guarda, sin darse cuenta, uno de los conjuntos de datos más sensibles que existen: nombre y contacto, historial de salud, medicamentos, fotos del rostro de frente y de perfil, proyecciones, consentimientos firmados y datos financieros. Para quien los roba o filtra, eso vale más de lo que se imagina. Para el paciente, el daño de una exposición es directo: vergüenza, estafa, discriminación. Y para la clínica, el daño es de reputación, de multa y de demanda.
La buena noticia es que la mayor parte del riesgo del día a día se reduce con una rutina mínima: contraseñas, autenticación en dos factores, un respaldo que realmente restaure, control de quién accede a qué, cuidado con celulares y fotos, y un plan simple para el caso de un incidente. Esta página organiza esa rutina en lenguaje de clínica, no de TI. No sustituye a un profesional de seguridad de la información ni el dictamen de un abogado de protección de datos. Las referencias legales son las de Brasil. Para el encuadre legal, ver LGPD en la historia clínica y en las fotos de la clínica y encargado de datos LGPD en la clínica.
Qué hay que proteger
Haz un inventario simple. ¿Dónde están los datos de la clínica?
| Dónde | Qué datos | Riesgo típico |
|---|---|---|
| Sistema de historia clínica y agenda | Datos clínicos, contactos, historial | Acceso indebido, pérdida de acceso, falla del proveedor |
| Celulares y tablets | Fotos, conversaciones, aplicaciones | Pérdida, robo, respaldo en la nube personal |
| Computadora de recepción | Agenda, registros, finanzas | Virus, contraseña compartida |
| WhatsApp y redes | Conversaciones, fotos, audios | Cuenta clonada, acceso de un excolaborador |
| Correo electrónico | Documentos, consentimientos, presupuestos | Phishing, contraseña filtrada |
| Memorias USB y discos duros | Copias de fotos y documentos | Pérdida, infección, olvido |
| Papel | Fichas, consentimientos firmados | Acceso de terceros, descarte indebido |
Para cada fila, pregunta: ¿quién accede? ¿Hay contraseña? ¿Hay copia? ¿Qué pasa si se pierde? El inventario muestra dónde están los puntos débiles, que casi siempre son dispositivos personales y cuentas compartidas.
Contraseñas y autenticación en dos factores
La puerta de entrada más común del problema es la contraseña débil o repetida. Algunas reglas prácticas:
- Una contraseña única para cada servicio. Si una se filtra, las demás siguen seguras.
- Una contraseña larga es mejor que una complicada y corta. Las frases largas funcionan bien.
- Gestor de contraseñas para el equipo, en lugar de papel pegado en el monitor o un archivo de texto.
- Autenticación en dos factores (un código además de la contraseña) en correo, historia clínica, redes sociales, WhatsApp y banco.
- Nada de contraseñas compartidas por mensaje o en el grupo del equipo.
- Cambio inmediato cuando alguien se va o cuando hay sospecha.
- Cuenta individual para cada persona en cada sistema, para saber quién hizo qué.
Respaldo: lo que importa es restaurar
Muchas clínicas "tienen respaldo" y nunca lo probaron. El día que lo necesitan, descubren que la copia está vacía, desactualizada o atada a una cuenta que nadie recuerda. Principios para un respaldo útil:
- Automático. Lo que depende de acordarse termina olvidado.
- Fuera del local. Una copia en el mismo lugar que la computadora desaparece junto con ella en un incendio, robo o ataque.
- Más de una copia. Una local y una remota, por lo menos.
- Probado. Restaura una muestra cada pocos meses y verifica que abra.
- Protegido. El respaldo también contiene datos sensibles y necesita contraseña y control de acceso.
- Con historial. Algunos ataques corrompen los archivos, y las versiones anteriores te salvan.
Si la historia clínica es electrónica en la nube, pregunta al proveedor cómo es el respaldo, dónde quedan los datos y cómo exportarlo todo. Ver historia clínica electrónica para HOF.
Celulares, fotos y aplicaciones
En la práctica, el celular es el punto más débil. Tiene fotos de pacientes, WhatsApp, correo y banco, y anda en el bolsillo y en la cartera. Cuidados esenciales:
- Bloqueo de pantalla con contraseña o biometría y bloqueo automático corto.
- Cifrado del dispositivo activado (estándar en muchos modelos recientes).
- Localización y borrado remoto configurados para caso de pérdida.
- Actualizaciones del sistema y de las aplicaciones al día.
- Aplicaciones solo de fuentes oficiales, sin programas desconocidos.
- Fotos clínicas fuera de la galería personal. Usa la historia clínica o una aplicación profesional, y bórralas del dispositivo después.
- Respaldo automático en la nube personal desactivado para la carpeta de fotos clínicas, porque saca imágenes de pacientes del control de la clínica.
- Separación: si es posible, un dispositivo dedicado a la clínica.
Ver enviar la foto del paciente por WhatsApp y la LGPD, descarte de fotos y datos del paciente y consentimiento LGPD para la foto del paciente.
Control de acceso: cada uno ve lo que necesita
No todos necesitan verlo todo. La recepción necesita la agenda y el contacto, pero no necesariamente el historial clínico. El profesional necesita la historia clínica. El área financiera necesita los valores. Define perfiles y, en los sistemas que lo permiten, activa el registro de acceso. Algunas reglas:
Este control se conecta con la rutina de baja descrita en rotación de equipo en la clínica de HOF y con la capacitación de la incorporación de colaboradores.
Estafas e ingeniería social
Buena parte de los incidentes no es técnica, es humana: la persona hace clic en el enlace, entrega el código, responde al falso proveedor. Capacita al equipo para reconocer:
- Phishing: correos o mensajes que imitan bancos, proveedores, terminales de tarjeta u organismos públicos, pidiendo datos o clics.
- Estafa del falso funcionario: alguien llama o escribe diciendo ser de soporte y pide el código de verificación.
- Clonación de WhatsApp: un estafador intenta obtener el código para tomar la cuenta de la clínica.
- Boleto y Pix cambiados: alteración de datos de pago en una comunicación con un proveedor.
- Pedido de foto o dato por un "paciente" desconocido.
La regla de oro: nunca informar el código de verificación a nadie, y confirmar por otro canal cualquier pedido inusual de dinero o datos.
Plan para el caso de un incidente
Aun con cuidados, puede ocurrir. Tener un plan simple evita la improvisación:
La entrada del glosario incidente de seguridad resume el concepto. Combina el plan con la política de privacidad y el consentimiento de LGPD de la clínica, usando como punto de partida los modelos de política de privacidad y de consentimiento LGPD, con revisión jurídica.
Cómo trata Harmy los datos
Un buen parámetro de comparación es cómo tratan los datos las herramientas que usa la clínica. En Harmy, los contornos del rostro se calculan en el propio dispositivo y no se guardan. La foto se envía a una IA de terceros solo para generar la imagen, con la aceptación del profesional en la app. Las rutas públicas, como el enlace del paciente, nunca devuelven el nombre del paciente. La eliminación de la cuenta se hace dentro de la app, con confirmación por biometría o contraseña del dispositivo.
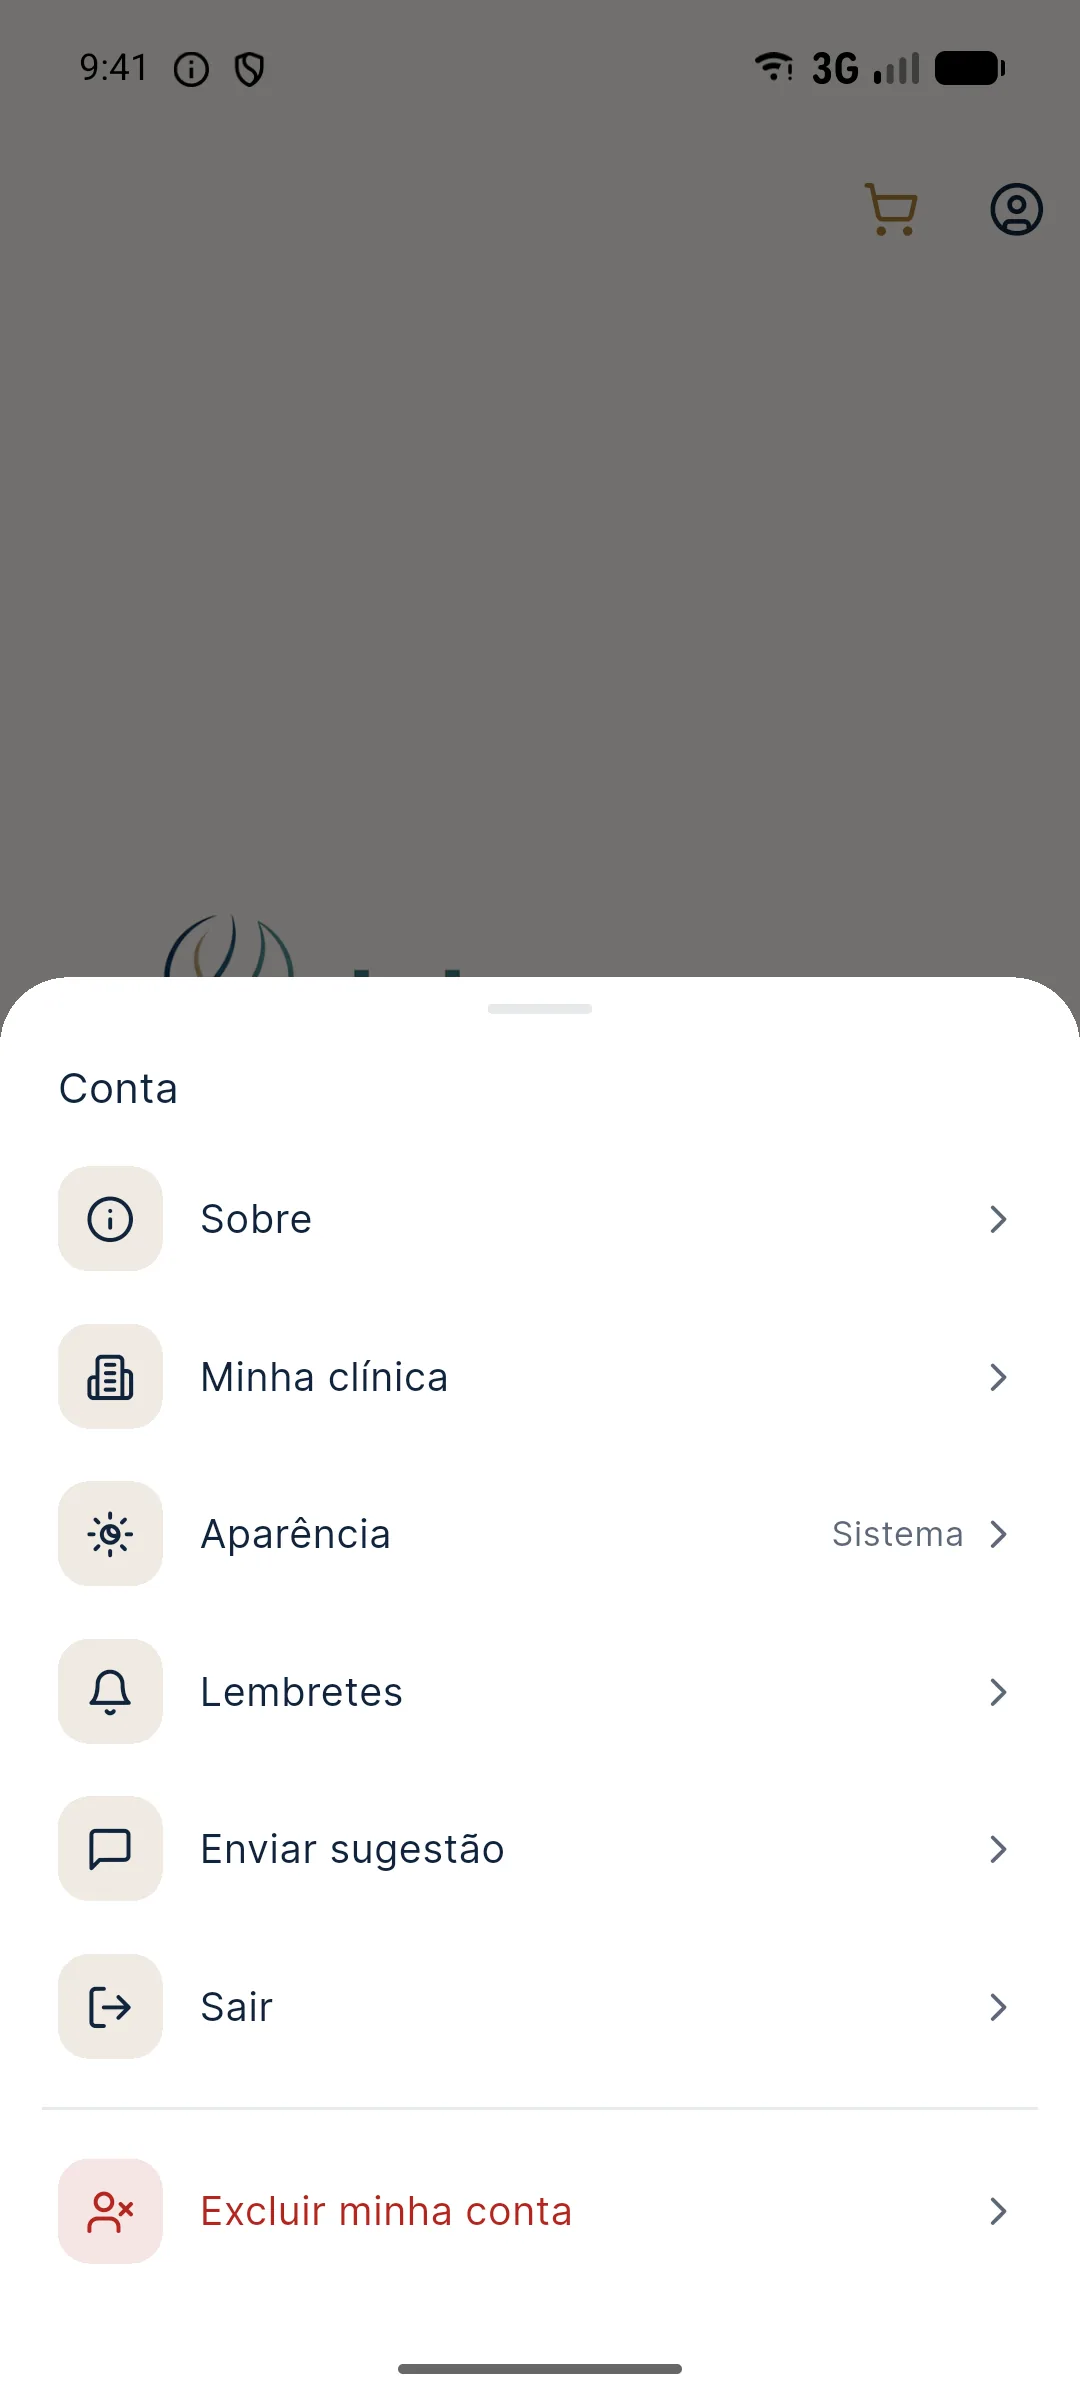
Aun así, la seguridad depende de quien la usa: protege el dispositivo con bloqueo de pantalla, mantén el sistema actualizado y no compartas la cuenta.
La seguridad de datos en una clínica no es un proyecto de gran empresa: es una rutina corta repetida siempre. Contraseñas, doble factor, respaldo probado, dispositivos protegidos y accesos controlados resuelven la mayor parte del riesgo, y además le muestran al paciente que la clínica trata su rostro y su historia con el cuidado que merecen.
Preguntas frecuentes
¿Cuál es el mínimo de seguridad que necesita una clínica de HOF?
Contraseñas fuertes y únicas, autenticación en dos factores en los sistemas principales, respaldo automático con prueba de restauración, control de quién accede a qué, dispositivos protegidos y una rutina para dar de baja accesos. Eso cubre la mayor parte de los riesgos del día a día.
¿Puedo guardar fotos de pacientes en mi celular personal?
Es un riesgo alto: el dispositivo puede perderse, los respaldos automáticos pueden enviar las fotos a otros lugares y la imagen del rostro es un dato sensible. Lo ideal es usar la historia clínica o una aplicación profesional y eliminar las fotos del celular personal.
¿Con qué frecuencia hacer el respaldo?
Depende del volumen de datos que la clínica toleraría perder. Para la mayoría, un respaldo diario automático es un buen punto de partida, con copia fuera del local y prueba periódica de restauración.
¿Qué hacer si hay una filtración de datos?
Contener el incidente, registrar lo ocurrido, evaluar el riesgo para los titulares y avisar al responsable de protección de datos y al abogado. La LGPD (la ley brasileña de protección de datos) prevé una comunicación en ciertos casos, y su contenido y plazo deben evaluarse con orientación jurídica.