
Segurança de dados na clínica de HOF: senha e backup
Ficha rápida
- Tema
- Rotina mínima de segurança da informação na clínica
- Pilares
- Senha forte, dois fatores, backup testado e controle de acesso
- Dados em jogo
- Prontuário, fotos do rosto, contatos e financeiro
- Apoio
- Profissional de TI e advogado de proteção de dados
Uma clínica de harmonização orofacial guarda, sem perceber, um dos conjuntos de dados mais sensíveis que existem: nome e contato, histórico de saúde, medicamentos, fotos do rosto de frente e de perfil, projeções, termos assinados e dados financeiros. Para quem rouba ou vaza, isso vale mais do que se imagina. Para o paciente, o dano de uma exposição é direto: constrangimento, golpe, discriminação. E para a clínica, o dano é de reputação, de multa e de processo.
A boa notícia é que a maior parte do risco do dia a dia se reduz com uma rotina mínima: senhas, autenticação em dois fatores, backup que de fato restaura, controle de quem acessa o quê, cuidado com celulares e fotos e um plano simples para o caso de incidente. Esta página organiza essa rotina em linguagem de clínica, não de TI. Ela não substitui um profissional de segurança da informação nem o parecer de um advogado de proteção de dados. Para o enquadramento legal, veja LGPD no prontuário e nas fotos da clínica e encarregado de dados LGPD na clínica.
O que precisa ser protegido
Faça um inventário simples. Onde estão os dados da clínica?
| Onde | Que dados | Risco típico |
|---|---|---|
| Sistema de prontuário e agenda | Dados clínicos, contatos, histórico | Acesso indevido, perda de acesso, falha do fornecedor |
| Celulares e tablets | Fotos, conversas, aplicativos | Perda, roubo, backup em nuvem pessoal |
| Computador da recepção | Agenda, cadastros, financeiro | Vírus, compartilhamento de senha |
| WhatsApp e redes | Conversas, fotos, áudios | Conta clonada, acesso de ex-colaborador |
| Documentos, termos, orçamentos | Phishing, senha vazada | |
| Pen drives e HDs | Cópias de fotos e documentos | Perda, infecção, esquecimento |
| Papel | Fichas, termos assinados | Acesso de terceiros, descarte indevido |
Para cada linha, pergunte: quem acessa? Há senha? Há cópia? O que acontece se for perdido? O inventário mostra onde estão os pontos fracos, que quase sempre são aparelhos pessoais e contas compartilhadas.
Senhas e autenticação em dois fatores
A porta de entrada mais comum para o problema é a senha fraca ou repetida. Algumas regras práticas:
- Senha única para cada serviço. Se uma vaza, as outras continuam seguras.
- Senha longa é melhor que senha complicada e curta. Frases longas funcionam bem.
- Gerenciador de senhas para a equipe, no lugar de papel colado no monitor ou arquivo de texto.
- Autenticação em dois fatores (um código além da senha) em e-mail, prontuário, redes sociais, WhatsApp e banco.
- Nada de senha compartilhada por mensagem ou no grupo da equipe.
- Troca imediata quando alguém sai ou quando houver suspeita.
- Conta individual para cada pessoa em cada sistema, para saber quem fez o quê.
Backup: o que importa é restaurar
Muita clínica "tem backup" e nunca testou. No dia em que precisa, descobre que a cópia está vazia, desatualizada ou presa a uma conta que ninguém lembra. Princípios para um backup útil:
- Automático. O que depende de lembrar acaba esquecido.
- Fora do local. Uma cópia no mesmo lugar do computador some junto num incêndio, roubo ou ataque.
- Mais de uma cópia. Uma local e uma remota, pelo menos.
- Testado. Restaure uma amostra a cada alguns meses e confira se abre.
- Protegido. O backup também tem dados sensíveis e precisa de senha e controle de acesso.
- Com histórico. Alguns ataques corrompem os arquivos, e versões anteriores salvam.
Se o prontuário é eletrônico em nuvem, pergunte ao fornecedor como é o backup, onde ficam os dados e como exportar tudo. Veja prontuário eletrônico para HOF.
Celulares, fotos e aplicativos
Na prática, o celular é o ponto mais fraco. Ele tem fotos de pacientes, WhatsApp, e-mail e banco, e anda no bolso e na bolsa. Cuidados essenciais:
- Bloqueio de tela com senha ou biometria e bloqueio automático curto.
- Criptografia do aparelho ativada (padrão em muitos modelos recentes).
- Localização e apagamento remoto configurados para caso de perda.
- Atualizações do sistema e dos aplicativos em dia.
- Aplicativos só de fontes oficiais, sem programas desconhecidos.
- Fotos clínicas fora da galeria pessoal. Use o prontuário ou um aplicativo profissional, e apague do aparelho depois.
- Backup automático em nuvem pessoal desativado para a pasta de fotos clínicas, porque ele leva imagens de pacientes para fora do controle da clínica.
- Separação: se possível, um aparelho dedicado à clínica.
Veja enviar foto do paciente por WhatsApp e LGPD, descarte de fotos e dados do paciente e consentimento LGPD para foto do paciente.
Controle de acesso: cada um vê o que precisa
Nem todo mundo precisa ver tudo. A recepção precisa da agenda e do contato, mas não necessariamente do histórico clínico. O profissional precisa do prontuário. O financeiro precisa dos valores. Defina perfis e, em sistemas que permitem, ative registro de acesso. Algumas regras:
Esse controle conversa com a rotina de desligamento descrita em rotatividade de equipe na clínica de HOF e com o treinamento do onboarding de colaborador.
Golpes e engenharia social
Boa parte dos incidentes não é técnica, é humana: a pessoa clica no link, entrega o código, responde ao falso fornecedor. Treine a equipe para reconhecer:
- Phishing: e-mails ou mensagens que imitam bancos, fornecedores, maquininhas ou órgãos públicos, pedindo dados ou cliques.
- Golpe do falso funcionário: alguém liga ou escreve dizendo ser do suporte e pede o código de verificação.
- Clonagem de WhatsApp: um golpista tenta obter o código para assumir a conta da clínica.
- Boleto e Pix trocados: alteração de dados de pagamento em comunicação com fornecedor.
- Pedido de foto ou dado por "paciente" desconhecido.
A regra de ouro: nunca informar código de verificação a ninguém, e confirmar por outro canal qualquer pedido incomum de dinheiro ou dados.
Plano para o caso de incidente
Mesmo com cuidados, pode acontecer. Ter um plano simples evita improviso:
O verbete incidente de segurança resume o conceito. Combine o plano com a política de privacidade e o termo de LGPD da clínica, usando como ponto de partida os modelos de política de privacidade e de consentimento LGPD, com revisão jurídica.
Como o Harmy trata os dados
Um bom parâmetro de comparação é como as ferramentas que a clínica usa tratam o dado. No Harmy, os contornos do rosto são calculados no próprio aparelho e não são guardados. A foto é enviada a uma IA de terceiros apenas para gerar a imagem, com aceite do profissional no app. As rotas públicas, como o link do paciente, nunca devolvem o nome do paciente. A exclusão da conta é feita dentro do app, com confirmação por biometria ou senha do aparelho.
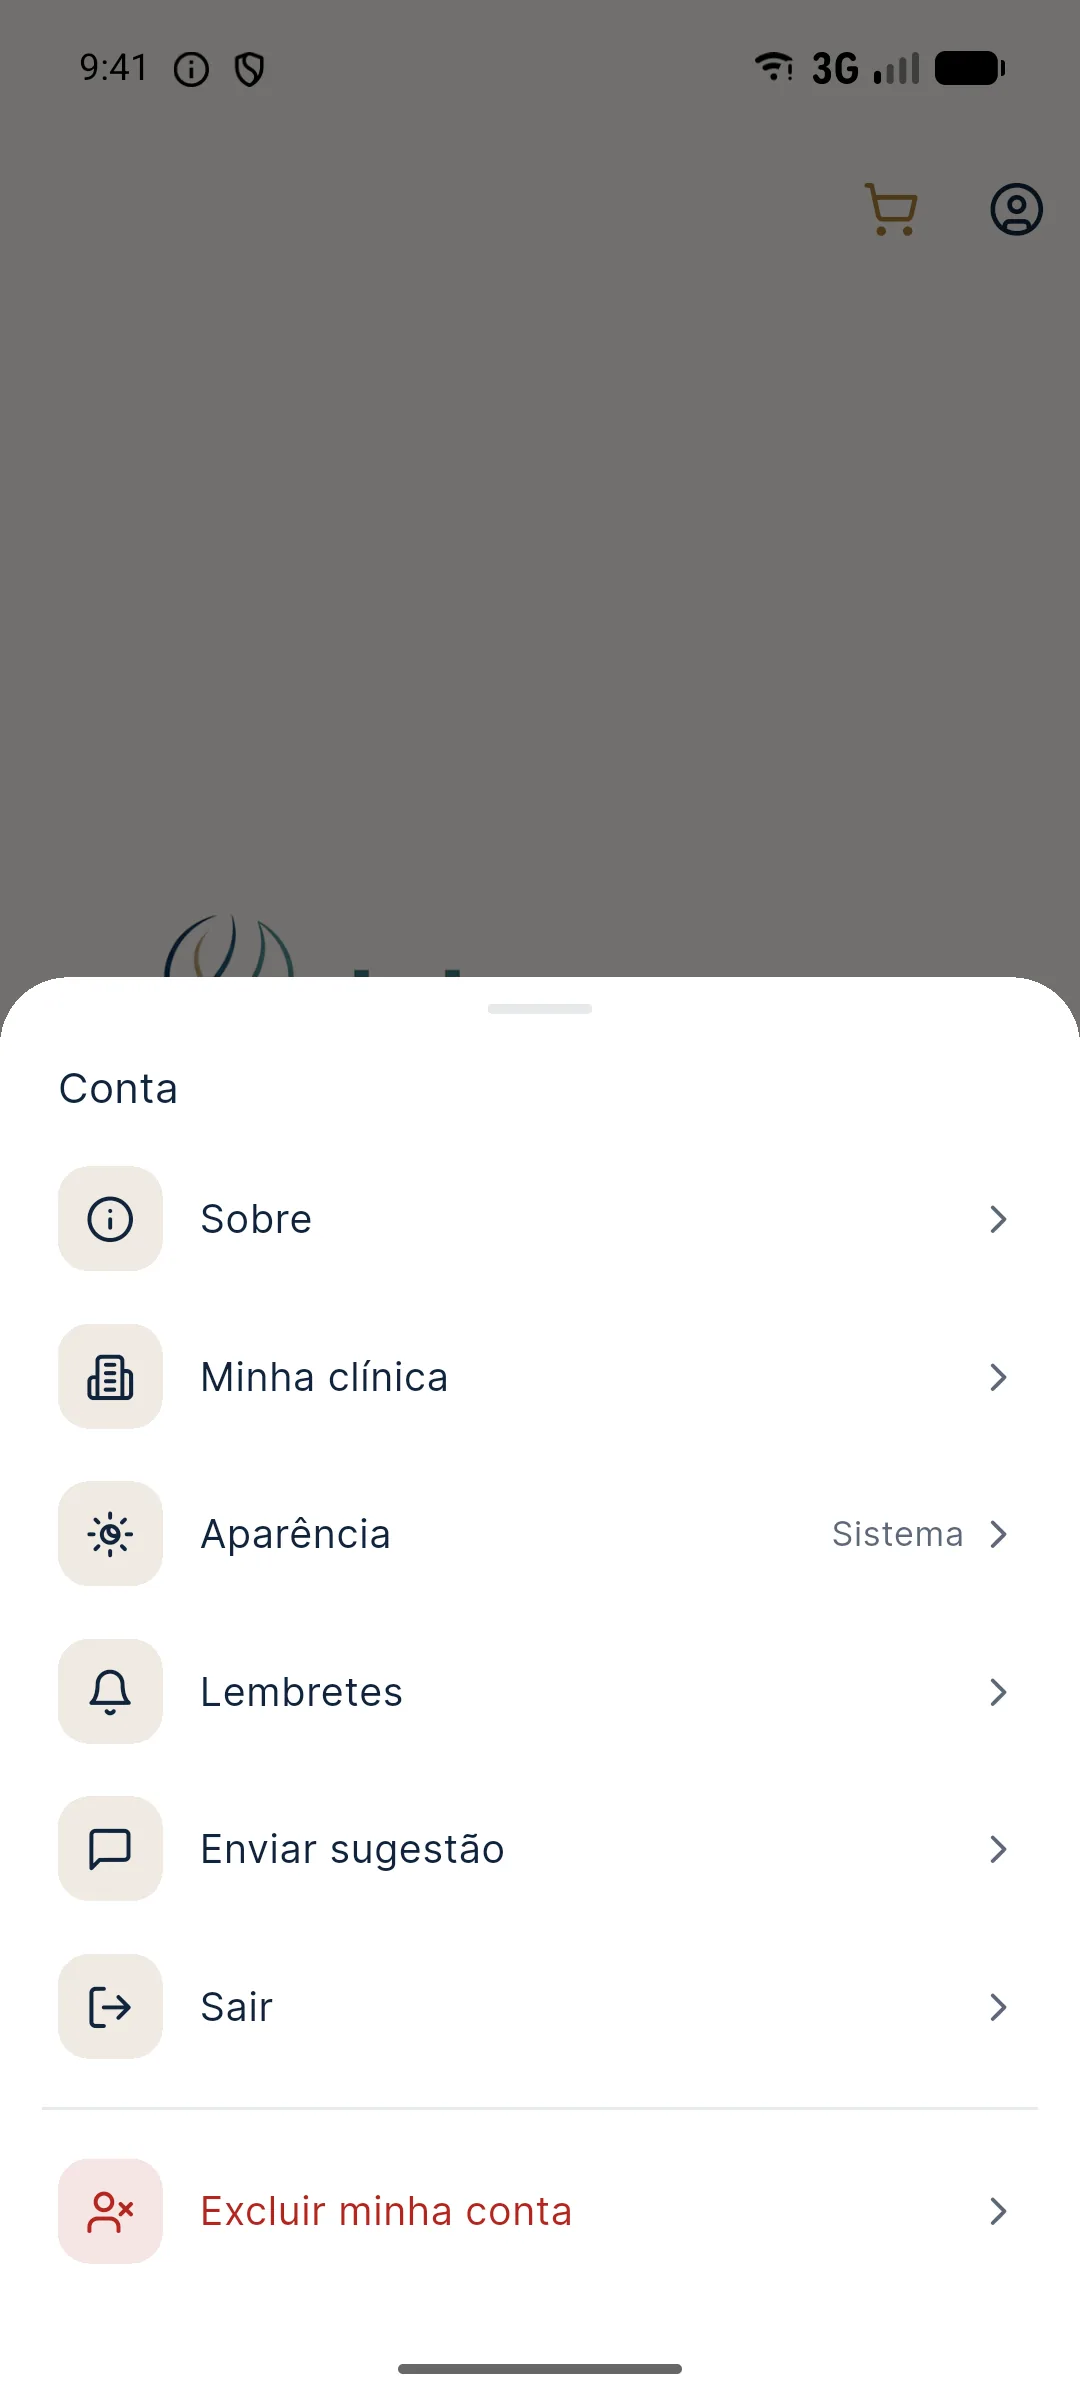
Ainda assim, a segurança depende de quem usa: proteja o aparelho com bloqueio de tela, mantenha o sistema atualizado e não compartilhe a conta.
Segurança de dados em clínica não é projeto de grande empresa: é uma rotina curta repetida sempre. Senhas, dois fatores, backup testado, aparelhos protegidos e acessos controlados resolvem a maior parte do risco, e ainda mostram ao paciente que a clínica trata o rosto e a história dele com o cuidado que merecem.
Perguntas frequentes
Qual é o mínimo de segurança que uma clínica de HOF precisa ter?
Senhas fortes e únicas, autenticação em dois fatores nos sistemas principais, backup automático com teste de restauração, controle de quem acessa o quê, aparelhos protegidos e uma rotina de desligamento de acessos. Isso cobre a maior parte dos riscos do dia a dia.
Posso guardar fotos de pacientes no celular pessoal?
É um risco alto: o aparelho pode ser perdido, os backups automáticos podem enviar as fotos a outros lugares e a imagem do rosto é dado sensível. O ideal é usar o prontuário ou um aplicativo profissional e remover as fotos do celular pessoal.
Com que frequência fazer backup?
Depende do volume de dados que a clínica toleraria perder. Para a maioria, backup diário automático é um bom ponto de partida, com cópia fora do local e teste periódico de restauração.
O que fazer se houver vazamento de dados?
Conter o incidente, registrar o que aconteceu, avaliar o risco aos titulares e acionar o responsável por proteção de dados e o advogado. A LGPD prevê comunicação em determinados casos, e o conteúdo e o prazo devem ser avaliados com orientação jurídica.